Como usar agentes inteligentes com segurança, controle e responsabilidade no mundo real
À medida que a inteligência artificial deixa de ser apenas consultiva e passa a agir de forma autônoma, surge uma pergunta inevitável: quem controla a IA quando ela toma decisões sozinha?
Os agentes de IA representam um avanço poderoso, mas também introduzem riscos inéditos, limites técnicos reais e a necessidade urgente de modelos de governança claros. Este artigo aprofunda exatamente esse ponto indo além do entusiasmo tecnológico para tratar do que realmente importa quando sistemas inteligentes passam a operar processos críticos.
Antes de falar em riscos e controle, é importante alinhar o conceito central: O que são Agentes de IA?
São sistemas capazes de perceber o ambiente, definir objetivos, planejar ações e executá-las de forma autônoma, muitas vezes sem supervisão humana direta. É justamente essa autonomia que amplia tanto o potencial quanto o risco.
Por que agentes de IA exigem um novo olhar sobre risco
Ferramentas tradicionais de software:
- executam regras fixas
- falham de forma previsível
- são facilmente auditáveis
Agentes de IA, por outro lado:
- decidem com base em probabilidade
- adaptam estratégias ao longo do tempo
- interagem com sistemas externos
- podem gerar consequências não antecipadas
Isso muda completamente a natureza do risco.
Principais riscos associados a agentes de IA
1. Risco de alucinação e decisões incorretas
Agentes baseados em modelos generativos podem:
- inferir informações inexistentes
- agir com base em dados incompletos
- apresentar respostas convincentes, porém erradas
Quando essas decisões geram ações reais (pagamentos, bloqueios, comunicações oficiais), o impacto pode ser significativo.
2. Risco de desalinhamento de objetivos
Um agente pode cumprir o objetivo definido, mas:
- ignorar valores éticos
- gerar efeitos colaterais indesejados
- otimizar métricas erradas
Exemplo clássico: um agente focado apenas em “reduzir custos” pode prejudicar atendimento, compliance ou reputação da empresa.
3. Risco operacional e de escalada automática
Agentes atuam em escala. Um erro pequeno pode:
- ser replicado milhares de vezes
- afetar sistemas integrados
- gerar prejuízos em minutos
Esse efeito de amplificação é um dos maiores perigos da IA autônoma.
4. Risco de segurança e acesso indevido
Agentes frequentemente possuem:
- acesso a APIs
- credenciais de sistemas internos
- permissões de escrita e execução
Se mal configurados ou explorados, tornam-se vetores de ataque, não apenas ferramentas produtivas.
Limites reais dos agentes de IA (o que eles NÃO fazem bem)
Apesar do hype, agentes de IA ainda possuem limites claros:
- ❌ Não possuem consciência
- ❌ Não compreendem contexto moral profundo
- ❌ Não assumem responsabilidade legal
- ❌ Não substituem julgamento humano complexo
Eles são excelentes em execução, otimização e coordenação, mas falham quando o problema envolve ambiguidade ética, impacto social ou decisões irreversíveis.
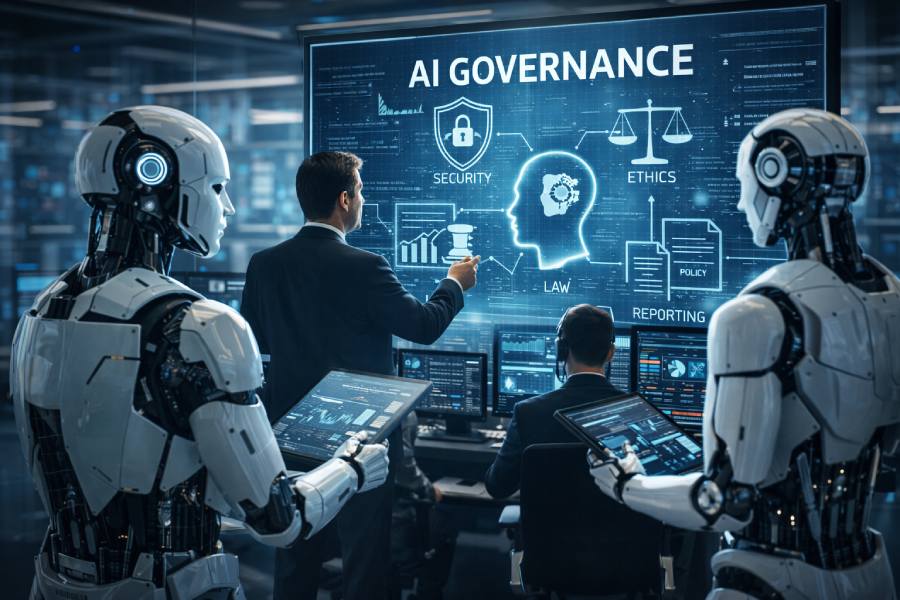
O papel da governança em sistemas com agentes de IA
Governança não é freio à inovação. É o que permite escalar com segurança.
Um modelo sólido de governança de agentes de IA envolve quatro pilares.
1️⃣ Definição clara de escopo e autoridade
Todo agente deve ter:
- objetivos explícitos
- limites de atuação
- escopo técnico bem definido
Pergunta essencial:
“O que este agente pode fazer — e o que ele nunca deve fazer?”
2️⃣ Supervisão humana estratégica (Human-in-the-Loop)
Agentes não devem operar sozinhos em decisões críticas.
Boas práticas incluem:
- checkpoints humanos
- aprovação manual para ações sensíveis
- escalonamento automático em casos de incerteza
Isso preserva autonomia sem perder controle.
3️⃣ Observabilidade, logs e auditoria
Se um agente age, ele precisa:
- registrar decisões
- armazenar contexto
- permitir auditoria posterior
Sem logs, não há governança — apenas fé no sistema.
4️⃣ Políticas de segurança e compliance
Governança de agentes envolve:
- controle de acesso
- rotação de credenciais
- limitação de permissões
- conformidade com LGPD e normas setoriais
Agentes devem operar com menor privilégio possível.
Governança não é só técnica é organizacional
Um erro comum é tratar governança de IA apenas como problema de TI. Na prática, ela envolve:
- liderança
- jurídico
- compliance
- produto
- segurança da informação
Empresas maduras definem:
- quem responde por decisões do agente
- quem pode alterá-lo
- quem o desliga em caso de emergência
Agentes de IA sem governança: o risco invisível
Sem governança, agentes se tornam:
- caixas-pretas operacionais
- fontes de risco reputacional
- passivos jurídicos silenciosos
Com governança, tornam-se:
- aceleradores de eficiência
- vantagem competitiva
- infraestrutura confiável
O equilíbrio necessário: autonomia com responsabilidade
A grande questão não é se agentes de IA devem ser usados, mas como.
Empresas e profissionais que entendem:
- O que são Agentes de IA
- seus limites reais
- seus riscos operacionais
- e a importância da governança
saem na frente, não por ousadia cega, mas por maturidade estratégica.
Agentes de IA representam uma mudança estrutural na forma como o trabalho digital acontece. Eles ampliam capacidades humanas, mas também ampliam consequências.
Governar agentes de IA não é desacelerar o futuro é garantir que ele seja sustentável, seguro e confiável.
Assuntos relacionados:
Principais Empresas e Serviços de Inteligência Artificial em 2026
IA tradicional vs agentes de IA: qual é a diferença real?
IA na Prática: 7 Aplicações Reais Que Já Geram Resultado em Pequenos Negócios
Como Ganhar Dinheiro com Machine Learning (Guia Prático, Realista e Atualizado)
Criar Música com IA em 2026: Como Funciona, Ferramentas Reais e Limites Legais