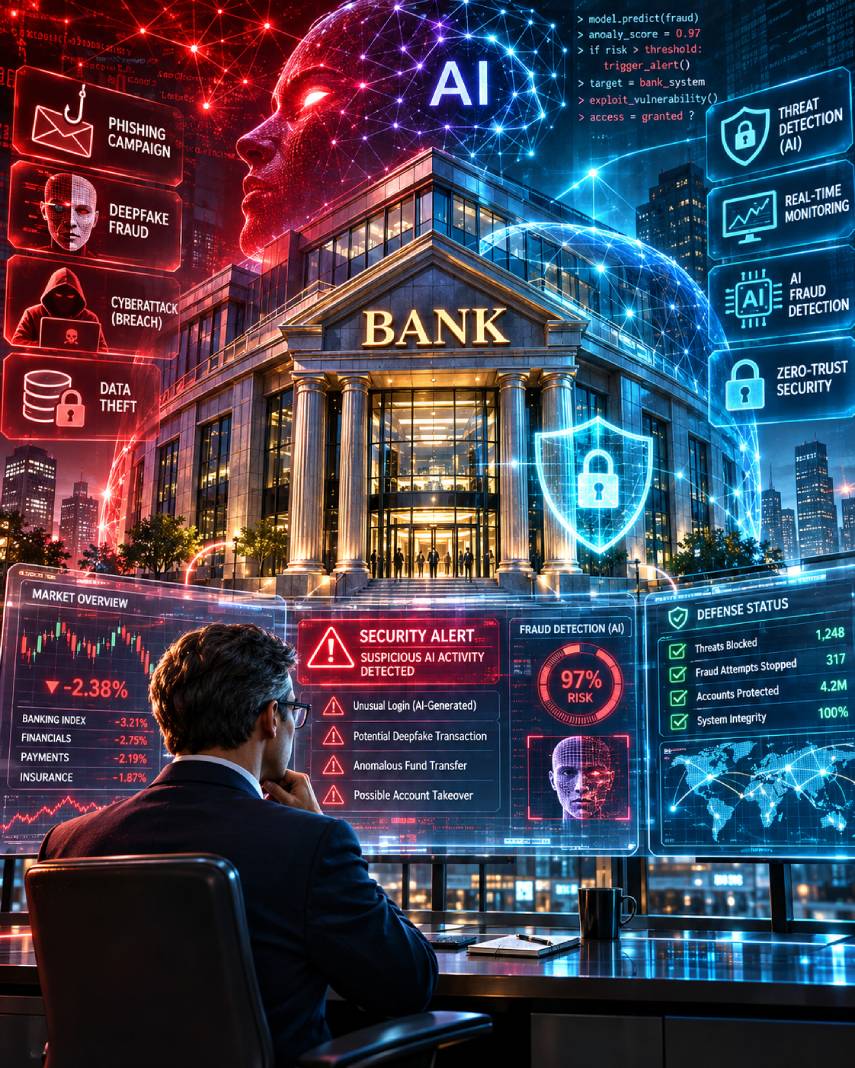
A inteligência artificial está transformando o sistema financeiro em uma velocidade difícil de acompanhar. Bancos, corretoras, fintechs e plataformas de criptomoedas utilizam algoritmos para identificar fraudes, analisar transações, automatizar processos e melhorar o atendimento aos clientes.
O debate ganhou força depois que a Binance, uma das maiores plataformas de negociação de criptomoedas do mundo, anunciou um ataque cibernético ocorrido em 29 de outubro de 2026, envolvendo aproximadamente US$ 6,34 bilhões em ativos digitais.
Poucos dias depois, Changpeng Zhao, conhecido como CZ, fundador e ex-presidente-executivo da Binance, fez um alerta sobre os riscos da inteligência artificial para a segurança financeira.
Segundo ele, criminosos estão conseguindo utilizar tecnologias avançadas de IA mais rapidamente do que muitas instituições conseguem incorporá-las aos seus mecanismos de proteção.
A declaração levantou uma pergunta preocupante: será que a inteligência artificial tornou os bancos incapazes de proteger o dinheiro de seus clientes?
A resposta exige compreender o que aconteceu na Binance, como os ataques estão evoluindo e quais mecanismos ainda protegem o sistema financeiro.
O que realmente disse Changpeng Zhao?
Em entrevista publicada pela CoinDesk em 3 de novembro de 2026, Zhao afirmou que o setor financeiro precisa adotar inteligência artificial para enfrentar ataques realizados com recursos semelhantes.
O empresário argumentou que os criminosos possuem uma vantagem estrutural: basta encontrar uma vulnerabilidade para iniciar uma invasão, enquanto as equipes responsáveis pela segurança precisam proteger inúmeras aplicações, dispositivos, funcionários e operações.
Segundo sua avaliação, a situação pode se tornar ainda mais desafiadora para bancos tradicionais, especialmente diante da crescente integração entre sistemas financeiros, criptomoedas, ativos tokenizados e infraestrutura digital.
Zhao também defendeu a criação de padrões compartilhados de segurança e maior cooperação entre empresas e autoridades.
Seu alerta não significa que todos os bancos estejam vulneráveis da mesma maneira.
Instituições financeiras possuem arquiteturas, regras, controles e níveis de exposição diferentes. Uma corretora de criptomoedas não funciona exatamente como um banco comercial supervisionado por um banco central.
O ponto central da declaração é que a inteligência artificial está mudando a velocidade e a sofisticação dos ataques.
Fonte: CoinDesk, entrevista com Changpeng Zhao.
Como aconteceu o ataque de US$ 6,34 bilhões à Binance?
O incidente não começou com um único comando executado por um hacker.
Segundo o relatório preliminar divulgado pela Binance, os criminosos desenvolveram uma operação com diversas etapas ao longo de meses.
Em junho de 2026, um engenheiro instalou uma versão adulterada de uma ferramenta de software enquanto procurava recursos para programação com inteligência artificial.
A empresa identificou parte da ameaça e substituiu o dispositivo, mas os invasores já haviam obtido informações úteis sobre profissionais ligados à infraestrutura de carteiras digitais.
Em outra etapa, criminosos criaram uma falsa oportunidade de emprego e convenceram um funcionário a baixar um projeto de programação contaminado.
O arquivo continha software malicioso, permitindo que os invasores comprometessem seu computador.
Posteriormente, os atacantes aproveitaram uma ferramenta interna de IA e credenciais obtidas indevidamente para alcançar outros dispositivos e sistemas.
Em 29 de outubro, conseguiram acionar mecanismos de assinatura de transações e movimentar criptomoedas sem autorização.
Entre os ativos envolvidos estavam XRP, bitcoin, ether e outros tokens.
A empresa informou que aproximadamente US$ 2,85 bilhões foram congelados ou interceptados até 3 de novembro, enquanto parte dos recursos continuava sujeita a rastreamento e recuperação.
A Binance declarou que assumiria o impacto financeiro do incidente e recomporia os ativos dos usuários afetados.
Esses dados pertencem ao relatório inicial da companhia, que ainda estava sujeito a análise independente.
Fonte: Binance, relatório preliminar do incidente de segurança.
Foi a inteligência artificial que roubou o dinheiro?
Essa distinção é fundamental.
O ataque envolveu o comprometimento e a utilização indevida de uma ferramenta interna de inteligência artificial, segundo a própria Binance.
Entretanto, isso não comprova que um agente autônomo de IA tenha planejado, coordenado e executado toda a operação.
Também não foram apresentadas evidências conclusivas de que agentes inteligentes tenham comandado autonomamente a lavagem dos ativos.
Pesquisadores especializados em análise de blockchain identificaram padrões compatíveis com automações convencionais no deslocamento dos recursos.
A tecnologia de IA pode ter ampliado as possibilidades dos atacantes, mas os acontecimentos conhecidos envolvem também técnicas tradicionais: engenharia social, roubo de credenciais, programas maliciosos e exploração de permissões.
Portanto, afirmar que a inteligência artificial foi a única responsável pelo roubo seria uma simplificação enganosa.
O aspecto mais relevante está na combinação entre falhas humanas, ferramentas digitais e mecanismos complexos de autorização financeira.
Como a IA está transformando os crimes financeiros?
Os golpes bancários sempre dependeram de algum tipo de vulnerabilidade.
No passado, criminosos utilizavam telefonemas falsos, documentos adulterados e páginas fraudulentas para obter informações das vítimas.
Atualmente, ferramentas de inteligência artificial permitem produzir conteúdos convincentes com menos esforço e em maior escala.
Uma mensagem fraudulenta pode ser escrita em português natural, adaptada ao perfil da vítima e enviada em milhares de versões.
Sistemas de síntese de voz podem imitar características vocais de uma pessoa. Vídeos manipulados podem simular reuniões corporativas e pedidos de transferência financeira.
Além disso, modelos avançados podem auxiliar atacantes na análise de códigos, identificação de erros e combinação de vulnerabilidades.
O resultado é uma redução do custo operacional de determinados ataques.
O criminoso não precisa necessariamente dominar todas as disciplinas técnicas envolvidas. Ferramentas automatizadas podem realizar parte do trabalho.
Isso não significa que qualquer pessoa consiga invadir um banco apenas digitando uma instrução em um chatbot.
Sistemas financeiros continuam utilizando controles técnicos, monitoramento e autenticação em múltiplas camadas.
Mas a automação pode aumentar a frequência das tentativas e diminuir o tempo disponível para reagir.
Deepfakes: quando a voz de um executivo deixa de ser garantia
Uma das ameaças mais preocupantes está na falsificação de identidades.
Imagine que um funcionário do departamento financeiro receba uma chamada de vídeo aparentemente realizada por seu diretor.
Durante a conversa, o executivo solicita uma transferência urgente, apresenta justificativas comerciais e exige discrição.
A imagem parece verdadeira. A voz também.
O problema é que tudo pode ter sido sintetizado ou manipulado.
Esse tipo de fraude demonstra que métodos informais de confirmação, como reconhecer a voz de alguém, estão se tornando insuficientes para autorizar operações financeiras relevantes.
Bancos e empresas precisam estabelecer procedimentos independentes para validar ordens de pagamento.
Uma solicitação recebida por telefone, mensagem ou videoconferência deve ser confirmada por canais oficiais previamente cadastrados.
Mesmo que o solicitante pareça ser uma pessoa conhecida, a transferência não deve depender exclusivamente dessa identificação.
A principal mudança cultural é compreender que aparência, voz e familiaridade já não são provas adequadas de identidade.
Senhas e biometria ainda são suficientes?
A segurança bancária moderna utiliza diversos mecanismos de autenticação.
Entre eles estão senhas, biometria, certificados digitais, autenticação em dispositivos confiáveis e análise de comportamento.
Essas ferramentas continuam importantes.
Entretanto, nenhuma deve ser considerada infalível.
Criminosos podem tentar convencer usuários a revelar códigos temporários, aprovar notificações ou instalar aplicativos maliciosos.
Também podem buscar acesso a sessões autenticadas, dispositivos corporativos e credenciais técnicas.
O caso da Binance chama atenção justamente porque a exploração de permissões internas pode produzir consequências graves mesmo sem a divulgação pública de chaves privadas de carteiras digitais.
Por isso, especialistas defendem a aplicação do princípio do menor privilégio.
Cada funcionário, sistema ou aplicação deve possuir apenas as permissões necessárias para desempenhar sua função.
Autorizações de operações críticas precisam ser separadas, monitoradas e, sempre que possível, submetidas a verificações adicionais.
O alerta não veio apenas da Binance
Organismos internacionais já demonstravam preocupação com a relação entre inteligência artificial e segurança financeira antes do incidente.
Em junho de 2026, o Fundo Monetário Internacional publicou um estudo destacando que a IA pode aumentar a velocidade de descoberta e exploração de vulnerabilidades.
O documento também advertiu que serviços tecnológicos compartilhados por diferentes instituições podem ampliar a propagação dos impactos de incidentes.
Em setembro, o Banco de Compensações Internacionais, conhecido como BIS, publicou uma análise sobre modelos avançados de IA e ameaças cibernéticas.
O relatório observou que sistemas mais sofisticados podem identificar vulnerabilidades, desenvolver métodos de exploração e executar tarefas complexas com menor intervenção humana.
A preocupação não envolve apenas ataques individuais.
Se diversas instituições utilizam os mesmos fornecedores de nuvem, softwares ou modelos de inteligência artificial, uma falha crítica pode afetar vários participantes do mercado simultaneamente.
Nesse cenário, o risco deixa de ser apenas operacional e passa a envolver a estabilidade financeira.
Fontes: FMI, Artificial Intelligence and Cybersecurity in the Financial Sector e BIS, When Machines Attack.
O maior perigo é a velocidade dos ataques
Uma característica particularmente preocupante das novas ameaças está na redução do intervalo entre a descoberta de uma vulnerabilidade e sua exploração.
Historicamente, empresas podiam ter algum tempo para identificar problemas, desenvolver atualizações e corrigir falhas.
Com ferramentas automatizadas, esse intervalo pode diminuir consideravelmente.
Um sistema pode ser analisado por agentes de software que procuram combinações de problemas e avaliam caminhos de exploração.
Em alguns casos, diferentes falhas aparentemente pequenas podem ser encadeadas até permitir acesso a funções críticas.
Isso modifica a estratégia de proteção.
Não basta instalar atualizações periodicamente e realizar auditorias anuais.
As instituições precisam monitorar continuamente seus ambientes, identificar comportamentos incomuns e responder com rapidez.
Também precisam preparar planos de recuperação, porque nenhuma arquitetura de segurança consegue eliminar completamente todos os riscos.
A própria inteligência artificial pode proteger os bancos?
Sim. Essa é uma das principais conclusões das análises internacionais.
A inteligência artificial é uma tecnologia de uso duplo: pode favorecer criminosos e fortalecer defensores.
Os bancos podem utilizá-la para identificar padrões suspeitos, analisar transações e detectar comportamentos incompatíveis com o histórico dos clientes.
Um sistema automatizado pode perceber que uma conta passou a realizar operações em horários incomuns, utilizando dispositivos desconhecidos ou apresentando mudanças abruptas no perfil de movimentação.
Também pode ajudar equipes de segurança a analisar grandes quantidades de registros técnicos e priorizar alertas relevantes.
Entretanto, o uso defensivo de IA exige supervisão humana, testes de qualidade e controles contra erros.
Algoritmos podem gerar falsos positivos, bloquear transações legítimas ou deixar passar fraudes sofisticadas.
A tecnologia precisa integrar uma estrutura de segurança mais ampla, e não substituir integralmente os profissionais responsáveis pelas decisões críticas.
Os bancos brasileiros estão preparados?
O Brasil possui um sistema financeiro digitalizado e uma infraestrutura sofisticada de pagamentos instantâneos.
O Pix tornou-se um componente fundamental das transações entre pessoas e empresas.
A velocidade das operações, entretanto, também exige mecanismos permanentes de prevenção a golpes.
O Banco Central mantém recursos como autenticação, rastreabilidade, bloqueio cautelar e compartilhamento de informações relacionadas a fraudes.
O Mecanismo Especial de Devolução, conhecido como MED, permite que vítimas de determinadas fraudes solicitem a recuperação de valores.
As regras foram reforçadas em 2026 para ampliar o rastreamento de recursos enviados entre diferentes contas.
Ainda assim, a devolução não é garantida, pois depende de análise e da possibilidade de recuperar os valores.
A principal preocupação diante do avanço da IA é o aumento de golpes que utilizam identidades falsas, mensagens personalizadas e engenharia social.
Por isso, a proteção precisa envolver bancos, empresas de tecnologia, autoridades e usuários.
Fonte: Banco Central do Brasil, Segurança no Pix.
O que bancos e fintechs precisam mudar?
A evolução das ameaças exige uma revisão das estratégias tradicionais de cibersegurança.
A primeira prioridade é proteger identidades digitais e credenciais privilegiadas.
A segunda é reduzir a possibilidade de que o comprometimento de um único computador permita acesso a sistemas financeiros críticos.
Também é necessário controlar ferramentas de inteligência artificial utilizadas internamente.
Assistentes de programação, agentes automatizados e plataformas de análise podem oferecer ganhos de produtividade, mas precisam operar com permissões limitadas e mecanismos de auditoria.
Outro ponto fundamental é a segurança dos fornecedores.
Uma instituição pode investir intensamente em proteção interna e continuar exposta por meio de terceiros que possuem acesso a dados ou infraestrutura.
Testes periódicos de invasão, exercícios de resposta a incidentes e mecanismos de isolamento também são indispensáveis.
Em outubro de 2026, o Financial Stability Board publicou práticas para a adoção responsável de IA, enfatizando governança, avaliação de riscos e coordenação entre instituições.
Fonte: Financial Stability Board, recomendações de outubro de 2026.
Como o consumidor pode proteger seu dinheiro?
A evolução das fraudes exige mudanças simples, mas importantes, no comportamento dos usuários.
A primeira recomendação é nunca fornecer senhas, códigos de autenticação ou dados sensíveis em resposta a contatos inesperados.
Também é fundamental desconfiar de pedidos urgentes de transferência, mesmo quando aparentemente realizados por familiares, executivos ou representantes bancários.
Chamadas de vídeo e mensagens de áudio podem ser manipuladas.
Aplicativos financeiros devem ser instalados exclusivamente por canais oficiais, e dispositivos precisam receber atualizações de segurança.
Outra medida útil é manter notificações de transações ativadas e utilizar limites compatíveis com as necessidades pessoais.
Caso ocorra uma transferência fraudulenta via Pix, o usuário deve comunicar imediatamente seu banco e solicitar a análise pelo mecanismo apropriado.
Quanto mais cedo a ocorrência for registrada, maiores podem ser as possibilidades de bloqueio dos recursos.
A prevenção continua sendo a forma mais eficiente de reduzir prejuízos.
O futuro será uma guerra entre inteligências artificiais?
A expressão pode parecer exagerada, mas representa uma transformação tecnológica real.
De um lado, criminosos utilizarão ferramentas automatizadas para identificar oportunidades, produzir fraudes e tentar comprometer sistemas.
De outro, instituições financeiras dependerão cada vez mais de algoritmos capazes de reconhecer ameaças e reagir em tempo próximo ao real.
O resultado será uma disputa contínua entre velocidade de ataque e capacidade de defesa.
Entretanto, a segurança financeira não será definida apenas por modelos de inteligência artificial.
Governança, supervisão, arquitetura tecnológica, treinamento profissional, cooperação internacional e responsabilização continuarão indispensáveis.
A IA poderá melhorar significativamente a proteção, mas também introduzir novas vulnerabilidades quando aplicada sem controles adequados.
A IA não acabou com a segurança bancária, mas mudou as regras
O alerta de Changpeng Zhao deve ser interpretado como um aviso sobre a transformação das ameaças digitais.
O ataque à Binance demonstrou como criminosos podem combinar engenharia social, comprometimento de dispositivos, credenciais roubadas e ferramentas tecnológicas para atingir operações financeiras complexas.
O episódio não comprova que todos os bancos estejam inseguros nem que a inteligência artificial tenha eliminado os mecanismos tradicionais de proteção.
Entretanto, mostra que confiar apenas nas práticas anteriores pode ser insuficiente diante da velocidade das novas ameaças.
A segurança financeira está entrando em uma etapa em que detectar, prevenir, responder e recuperar sistemas será tão importante quanto impedir a primeira tentativa de invasão.
A pergunta decisiva já não é apenas se um banco possui sistemas de segurança, mas se esses sistemas conseguem evoluir tão rapidamente quanto as tecnologias utilizadas pelos criminosos.
O futuro da confiança bancária dependerá da resposta a esse desafio.